Cifrado Zero-Knowledge: Qué Es y Cómo Funciona
ARTÍCULO COMPLETO (listo para copiar y pegar en WordPress)
Cifrado Zero-Knowledge: qué es y cómo funciona
Cada vez que enviamos una contraseña, una clave API o un documento confidencial por internet, confiamos en que nadie más pueda leerlo en el camino. El cifrado zero-knowledge es una de las respuestas más sólidas a ese problema: un modelo de seguridad diseñado para que ni siquiera el servidor que almacena la información tenga forma de acceder a su contenido. En este artículo vas a entender qué es, cómo funciona paso a paso y por qué se está convirtiendo en un estándar para compartir información privada de forma segura.
¿Qué es el cifrado zero-knowledge?
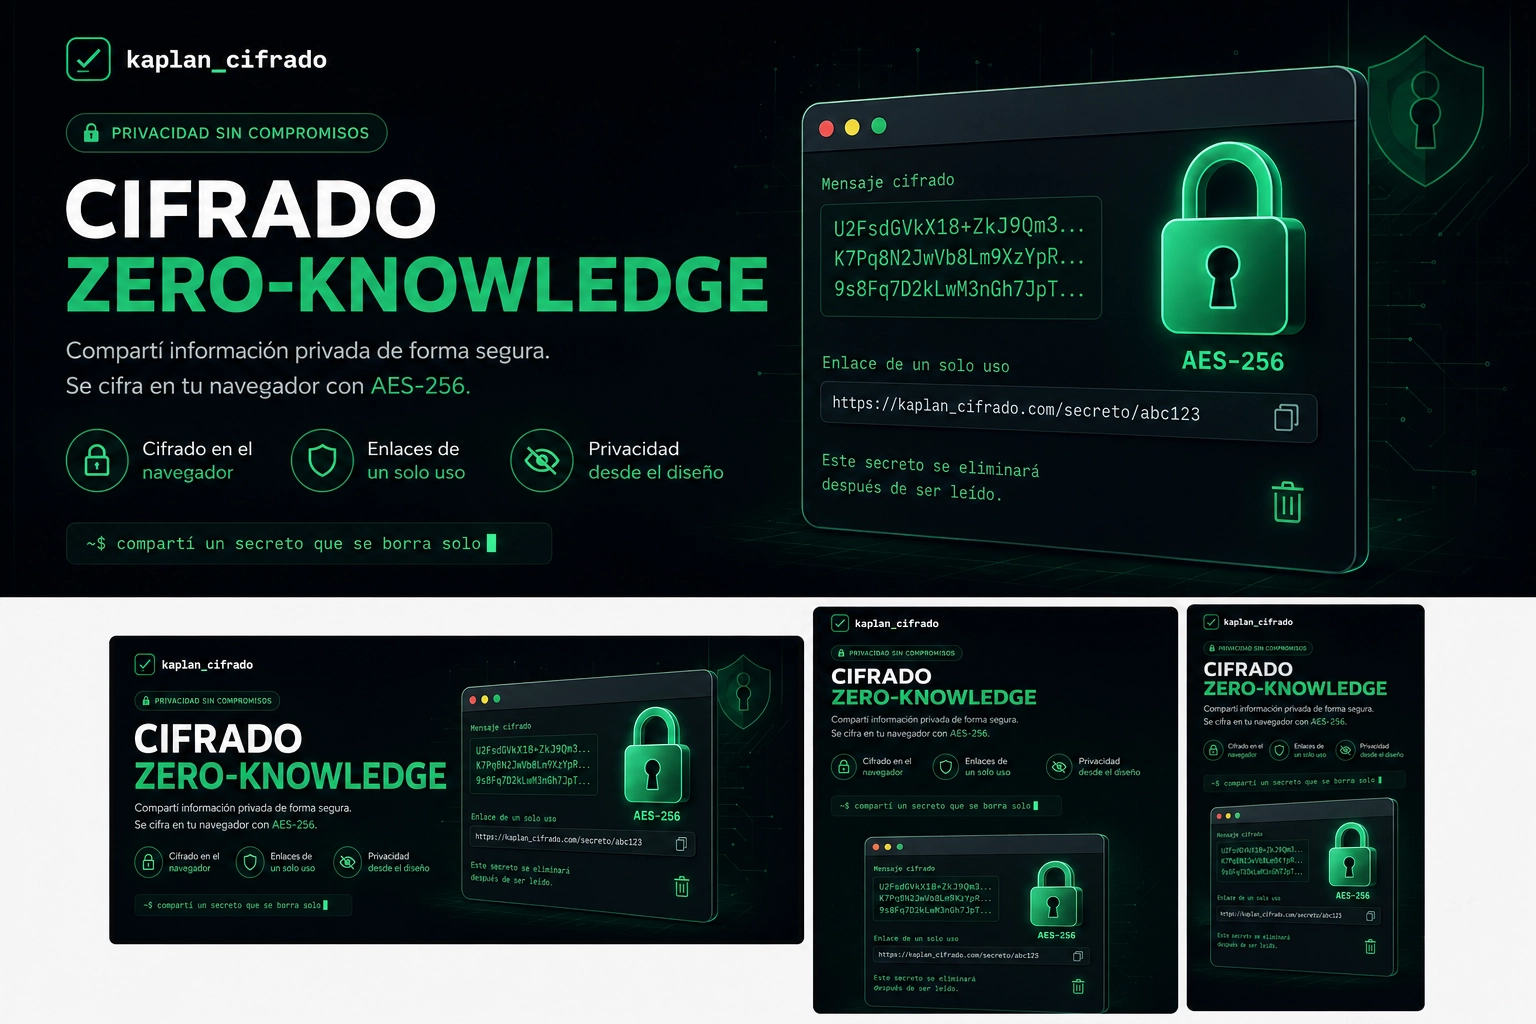
El cifrado zero-knowledge es un sistema de seguridad en el que los datos se cifran en el dispositivo del usuario antes de salir hacia un servidor, de modo que el proveedor del servicio nunca tiene acceso a las claves ni al contenido original. El nombre “conocimiento cero” describe exactamente eso: el servidor almacena información, pero no “sabe” qué hay dentro.
Esto lo diferencia de la mayoría de los servicios en línea, donde el proveedor cifra los datos en su propia infraestructura y, técnicamente, conserva la capacidad de descifrarlos. Con zero-knowledge, esa capacidad simplemente no existe del lado del servidor: la clave de cifrado se genera y se usa en el navegador, y nunca viaja hacia la base de datos.
Este enfoque es especialmente relevante para la privacidad digital y la seguridad de la información, porque reduce el número de partes que podrían exponer un dato sensible, ya sea por un error humano, una brecha de seguridad o una solicitud externa.
¿Cómo funciona el cifrado zero-knowledge?
En términos generales, el proceso sigue tres etapas: cifrado en el navegador, almacenamiento del contenido ya cifrado y, en muchos casos, entrega mediante enlaces de un solo uso. Vamos a revisar cada una.
Cifrado de la información en el navegador
El primer paso —y el más importante— ocurre antes de que el dato salga del dispositivo del usuario. Al escribir un mensaje, una contraseña o cualquier información confidencial, el navegador utiliza funciones de cifrado en el navegador (como la Web Crypto API) para transformar ese texto en un bloque ilegible mediante un algoritmo como AES-256.
La clave necesaria para revertir ese cifrado se genera localmente y, en un sistema zero-knowledge bien diseñado, no se transmite junto con los datos cifrados. Suele viajar por un canal separado: como parte de la URL después del símbolo # (que no se envía al servidor por diseño del propio protocolo HTTP) o mediante un enlace que el usuario comparte de forma independiente.
Almacenamiento del contenido cifrado
Una vez cifrado, el contenido se envía al servidor mediante HTTPS y se guarda tal cual: un bloque de datos cifrados sin ningún significado legible. El servidor no recibe la clave, no puede descifrar el mensaje y, en consecuencia, no puede acceder a la información aunque quisiera. Esto es lo que distingue al cifrado de datos zero-knowledge de un simple cifrado en tránsito: no solo protege el dato mientras viaja, sino también mientras está almacenado.
Enlaces de un solo uso
Muchas plataformas de mensajería cifrada zero-knowledge combinan este modelo con enlaces de un solo uso: el destinatario recibe un enlace que, al abrirse, descifra el contenido en su propio navegador y luego elimina el registro del servidor. De esta forma, la información no queda accesible indefinidamente ni puede volver a consultarse una segunda vez, lo que reduce aún más la ventana de exposición si el enlace llegara a manos equivocadas.
¿Qué es AES-256?
AES-256 (Advanced Encryption Standard con clave de 256 bits) es un algoritmo de cifrado simétrico considerado uno de los estándares más seguros y utilizados a nivel mundial, adoptado por gobiernos, bancos y empresas de tecnología para proteger información sensible.
El “256” hace referencia a la longitud de la clave: cuanto más larga es la clave, exponencialmente más difícil resulta romperla mediante fuerza bruta. AES-256 es un cifrado simétrico, lo que significa que la misma clave se usa tanto para cifrar como para descifrar la información, y por eso su protección depende de que esa clave nunca se comparta con quien no debe tenerla.
Es habitual encontrar AES-256 como el algoritmo base dentro de sistemas de cifrado en el navegador, precisamente porque combina un alto nivel de seguridad con un rendimiento eficiente incluso en dispositivos con recursos limitados.
Cifrado zero-knowledge vs. cifrado tradicional
No todos los sistemas que dicen “cifrar tus datos” ofrecen el mismo nivel de protección. La siguiente tabla resume las diferencias principales:
| Característica | Cifrado zero-knowledge | Cifrado tradicional |
|---|---|---|
| ¿Dónde se cifra el dato? | En el navegador o dispositivo del usuario | En los servidores del proveedor |
| ¿Quién tiene la clave? | Solo el usuario | El usuario y, generalmente, el proveedor |
| ¿El proveedor puede leer el contenido? | No | Sí, en la mayoría de los casos |
| Protección ante una brecha del servidor | Alta: los datos robados están cifrados sin clave disponible | Variable: depende de cómo el proveedor gestione sus propias claves |
| Recuperación de contraseña olvidada | Generalmente no es posible recuperar el contenido | El proveedor suele poder restablecer el acceso |
| Casos de uso típicos | Mensajes privados, notas confidenciales, claves API | Correo electrónico convencional, almacenamiento en la nube estándar |
Ninguno de los dos modelos es “malo” por definición: la elección depende del nivel de sensibilidad de la información y de cuánta confianza se quiera depositar en el proveedor del servicio.
¿Para qué sirve el cifrado zero-knowledge?
El cifrado zero-knowledge resulta especialmente útil cuando se necesita compartir información segura sin depender de la confianza ciega en un tercero. Algunos ejemplos concretos:
- Contraseñas: enviar credenciales de acceso a un colega o cliente sin dejarlas expuestas en un chat convencional.
- Claves API: compartir tokens o credenciales técnicas entre desarrolladores de forma temporal y controlada.
- Información empresarial: transferir datos financieros, contratos o cifras internas sin que queden almacenados en texto plano en ningún servidor.
- Notas privadas: guardar recordatorios o información personal sensible con la certeza de que nadie más puede leerlos.
- Datos confidenciales: documentos legales, médicos o personales que requieren un nivel adicional de protección.
- Información para equipos de trabajo: coordinar accesos, credenciales o configuraciones internas entre miembros de un equipo remoto.
Ventajas del cifrado zero-knowledge
- Privacidad real: ni siquiera el proveedor del servicio puede acceder al contenido.
- Menor superficie de ataque: si el servidor sufre una brecha, los datos robados están cifrados y son inútiles sin la clave.
- Control del usuario: la persona que genera la información decide quién puede acceder a ella y, en muchos casos, por cuánto tiempo.
- Compatibilidad con buenas prácticas de seguridad informática: se alinea con principios como minimización de datos y confianza cero (zero trust).
- Transparencia técnica: al depender de estándares abiertos como AES-256 y la Web Crypto API, su funcionamiento puede auditarse.
¿Es realmente seguro el cifrado zero-knowledge?
El cifrado zero-knowledge, bien implementado, ofrece un nivel de protección muy alto frente a accesos no autorizados y brechas de datos en el servidor. Sin embargo, como ocurre con cualquier sistema de seguridad informática, no existe una solución absolutamente invulnerable.
Su eficacia depende de varios factores: la solidez de la implementación (uso correcto de AES-256, generación segura de claves, ausencia de fallos en el código), la seguridad del propio dispositivo del usuario (un equipo comprometido con malware puede exponer información antes de que se cifre) y buenas prácticas al compartir enlaces o claves de acceso.
En otras palabras, el cifrado zero-knowledge elimina al proveedor como punto débil de la ecuación, pero la responsabilidad de proteger el dispositivo y el enlace de acceso sigue siendo, en parte, del usuario.
Buenas prácticas para compartir información confidencial
- Utiliza siempre conexiones HTTPS al enviar o recibir datos sensibles.
- Prefiere herramientas basadas en cifrado en el navegador en lugar de servicios que descifran la información en sus propios servidores.
- Cuando sea posible, comparte información mediante enlaces de un solo uso que expiren después de ser leídos.
- Evita enviar contraseñas o claves por canales sin cifrar, como SMS o correo electrónico convencional.
- Mantén actualizado el navegador y el sistema operativo del dispositivo desde el que cifras o descifras información.
- No reutilices el mismo enlace o nota cifrada para compartir distintos datos confidenciales.
- Verifica que la herramienta que utilizas indique explícitamente su modelo zero-knowledge y no solo “cifrado” de forma genérica.
Preguntas frecuentes
¿Qué significa “zero-knowledge” en ciberseguridad? Significa “conocimiento cero”: el proveedor de un servicio almacena datos cifrados sin tener la capacidad técnica de leer su contenido, porque nunca posee la clave de descifrado.
¿El cifrado zero-knowledge es lo mismo que el cifrado de extremo a extremo? Están muy relacionados, pero no son idénticos. El cifrado de extremo a extremo se centra en proteger los datos durante la transmisión entre dos partes. El zero-knowledge va un paso más allá: también protege los datos en reposo, garantizando que el propio servidor no pueda descifrarlos.
¿Qué algoritmo de cifrado se usa normalmente en sistemas zero-knowledge? El más habitual es AES-256, un cifrado simétrico considerado estándar en criptografía moderna, aunque también se combinan otros mecanismos según la implementación.
¿Puedo recuperar mis datos si pierdo la clave o el enlace? En la mayoría de los sistemas zero-knowledge, no. Como el proveedor nunca tuvo acceso a la clave, tampoco puede restaurarla en tu nombre. Por eso es importante guardar los enlaces o claves en un lugar seguro.
¿El cifrado zero-knowledge protege contra todos los ataques? No. Protege principalmente frente a accesos no autorizados al servidor y brechas de datos, pero no sustituye otras medidas como antivirus, autenticación segura o buenas prácticas del usuario.
¿Qué son los enlaces de un solo uso en mensajería cifrada? Son enlaces diseñados para mostrarse una única vez: al abrirlos, el contenido se descifra y el registro se elimina del servidor, evitando que la información quede disponible de forma permanente.
¿Es necesario tener conocimientos técnicos para usar herramientas de cifrado zero-knowledge? No. La mayoría de las plataformas actuales gestionan el cifrado en el navegador de forma automática y transparente para el usuario, sin requerir configuración técnica.
¿El cifrado zero-knowledge es útil para empresas pequeñas? Sí. Cualquier equipo que comparta contraseñas, claves API o información confidencial puede beneficiarse de este modelo para reducir el riesgo de exposición de datos, sin necesidad de infraestructura compleja.
¿Buscás una forma simple de aplicar todo esto?
Entender el cifrado zero-knowledge es el primer paso; usarlo en el día a día es el que realmente marca la diferencia. Kaplan Cifrado permite compartir mensajes cifrados y enlaces de un solo uso, para que tu información confidencial nunca quede expuesta más tiempo del necesario. Probalo la próxima vez que necesites enviar una contraseña, una clave API o una nota privada.
Enlaces internos sugeridos
- Cómo crear contraseñas seguras → colocar en la sección “Buenas prácticas para compartir información confidencial”, junto al punto sobre evitar canales sin cifrar.
- Qué es el cifrado de extremo a extremo → colocar en la pregunta frecuente “¿El cifrado zero-knowledge es lo mismo que el cifrado de extremo a extremo?”.
- Cómo proteger información confidencial → colocar en la sección “¿Para qué sirve el cifrado zero-knowledge?”.
- Seguridad informática para empresas → colocar en la sección “¿Es realmente seguro el cifrado zero-knowledge?” o en la pregunta sobre empresas pequeñas.
- Mejores prácticas de privacidad digital → colocar en la introducción o en el cierre de “Ventajas del cifrado zero-knowledge”.
Enlaces externos sugeridos (fuentes de autoridad)
- NIST – FIPS 197, Advanced Encryption Standard (AES): https://csrc.nist.gov/pubs/fips/197/final — colocar en la sección “¿Qué es AES-256?”.
- OWASP – Cryptographic Storage Cheat Sheet: https://cheatsheetseries.owasp.org/cheatsheets/Cryptographic_Storage_Cheat_Sheet.html — colocar en “Buenas prácticas para compartir información confidencial”.
- MDN Web Docs – Web Crypto API: https://developer.mozilla.org/en-US/docs/Web/API/Web_Crypto_API — colocar en “Cifrado de la información en el navegador”.